WordPressサイト簡易セキュリティチェック
壊れる前に、一度だけ見る。
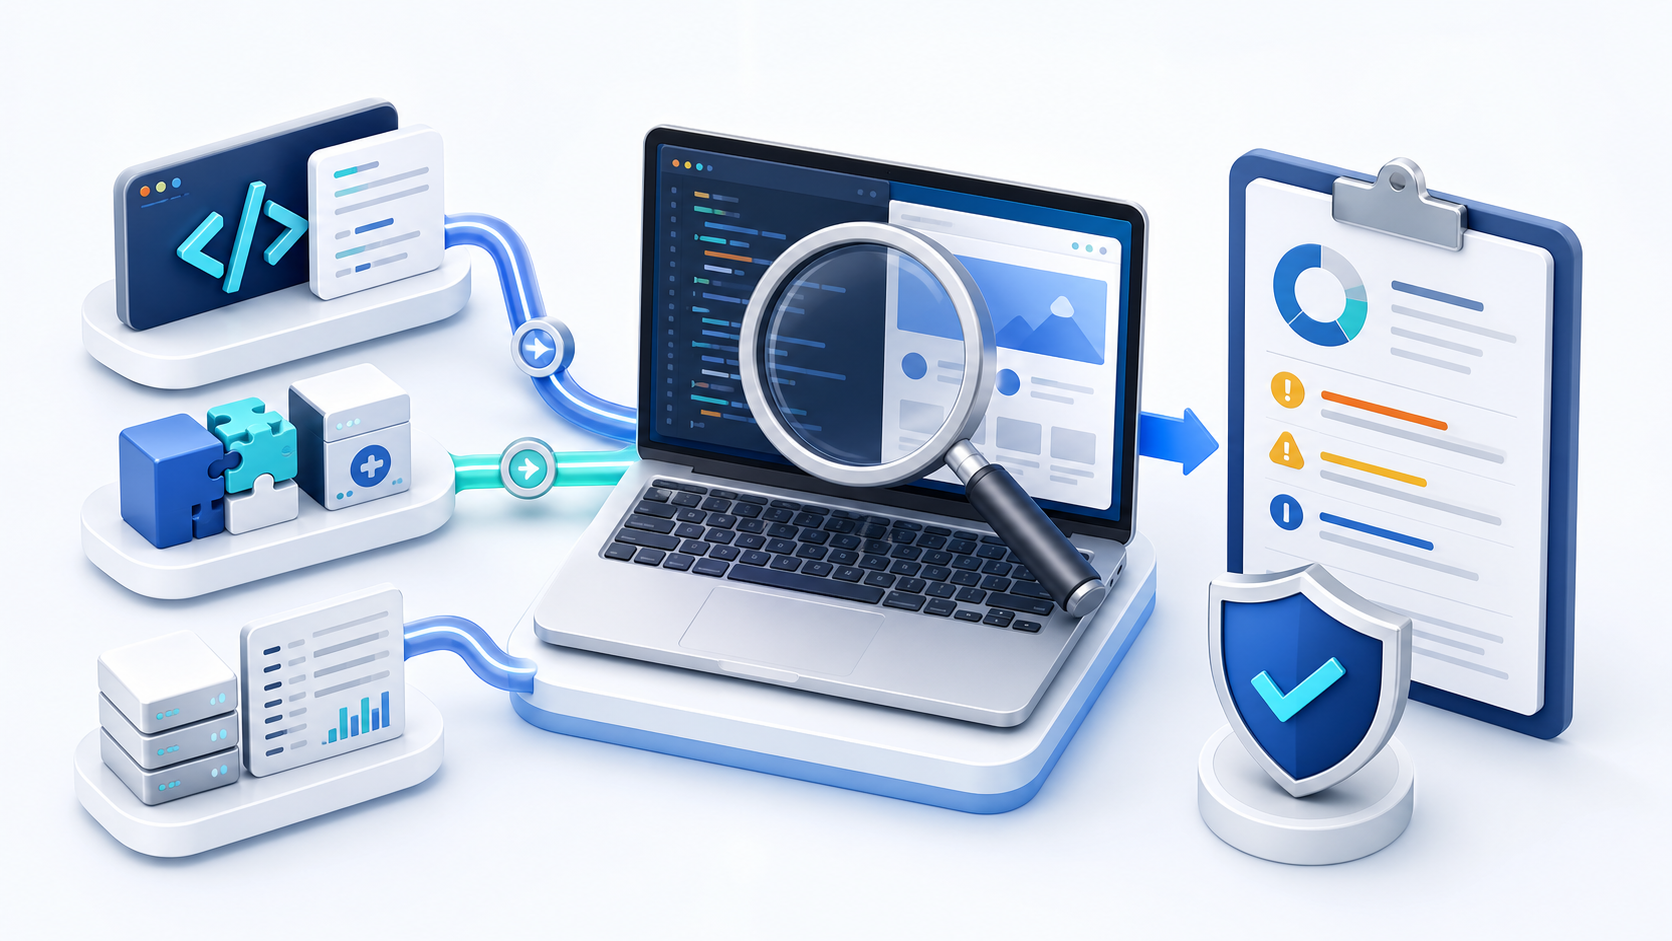
WordPressテーマのコードレビュー、プラグインの棚卸し、アクセスログの調査を行い、現時点で確認できるリスクを整理してご報告します。
料金の目安・税込
33,000円税込~
料金は、サイト規模・サーバー環境・プラグイン数・WordPressの更新頻度により変動します。
検出した問題の修正は、本サービスの範囲外です。別途お見積りとなります。
このような企業様・ご担当者様におすすめです
自社サイトの安全性を一度確認しておきたい企業様、管理体制を見直す前に現状を把握したい企業様
主な対応範囲・提供内容
WordPressテーマのコードレビュー
プラグインの棚卸しと既知脆弱性の確認
アクセスログのチェック
確認したリスクと優先度の整理
確認できなかった範囲を明記した報告書のご提出
調査範囲に関するご留意事項
- 検出した問題の修正は別途費用となります。
- ハッキング、改ざん、情報漏えいを100%見つけることはできません。
- アクセスログの保存期間はサーバーにより異なり、遡って確認できる範囲には限界があります。
※ 本サービスはセキュリティリスクの把握を目的としたものであり、被害の不発生を保証するものではありません(詳細は利用規約 第19条をご参照ください)。
QUANTS DESIGNが選ばれる理由
01
コード・プラグイン・ログの3方向から確認します
管理画面から見えるプラグイン一覧だけでは、リスクの所在は分かりません。テーマのコード、導入プラグイン、実際のアクセスログという性質の異なる3つを突き合わせ、現時点で確認できるリスクを整理します。
02
「確認できなかった範囲」も報告します
アクセスログの保存期間はサーバーによって異なり、遡れる範囲には限界があります。どこを確認して問題がなかったのか、どこは確認できなかったのかを明記してご報告します。
03
管理を任せる前の下見として使えます
管理体制の見直しやサイトの引き取りを検討している段階で、現状を把握するための調査としてご利用いただけます。結果をもとに、必要な整備の範囲をご判断いただけます。
ご相談・ご依頼の流れ
対象サイトの確認とお見積り
サイト規模、サーバー環境、プラグイン数、WordPressの更新状況を伺い、費用と期間をご提示します。
アクセス権限のご準備
WordPressの管理者権限と、サーバー管理画面へのアクセスをご用意いただきます。アクセスログの取得方法が分からない場合は手順からご案内します。
テーマのコードレビュー
使用中テーマのコードを確認し、危険な処理や外部からの入力の扱いに問題がないかを点検します。
プラグインの棚卸し
導入されているプラグインを洗い出し、開発終了・長期未更新・既知の脆弱性の有無を確認します。
アクセスログのチェック
残存しているアクセスログを解析し、攻撃の到来や不審なアクセスの痕跡を確認します。
報告書のご提出
確認したリスク、優先度、確認できなかった範囲をまとめてご報告します。
よくあるご質問
Q.費用はどのくらいかかりますか。
33,000円税込~です。サイト規模、サーバー環境、プラグイン数、WordPressの更新頻度により変動しますので、対象サイトを確認したうえでお見積りいたします。
Q.問題が見つかった場合、その場で直してもらえますか。
修正は別途費用となります。本サービスは現状を確認してご報告するところまでが範囲です。報告書をご覧いただき、対応が必要な項目についてあらためてご相談ください。
Q.これを受ければ、安全だと言い切れますか。
言い切れません。ハッキング、改ざん、情報漏えいを100%見つけられるものではありません。確認できる範囲には、ログの保存期間や調査手法による限界があります。その限界も含めてご報告します。
Q.調査のあいだ、サイトは止まりますか。
止まりません。調査は読み取りが中心です。
Q.何も問題が見つからなかった場合、費用は無駄になりませんか。
「どの範囲を確認して問題がなかったか」という記録が残ります。次に何かが起きたときの比較対象になりますし、取引先へのご説明資料としてもお使いいただけます。
Q.事前に準備するものはありますか。
WordPressの管理者権限と、サーバー管理画面へのアクセス情報をご用意ください。アクセスログの取得方法が分からない場合は、手順からご案内します。
WordPressサイト簡易セキュリティチェックに関するご相談・お見積り
ご予算やスケジュール、現状の課題に合わせて柔軟に対応いたします。まずはお気軽にお問い合わせください。
相談内容が固まっていなくても問題ございません。現状の状況をお聞かせください。